
PHPの脆弱性・セキュリティ対策|確認方法と改修の進め方【2026年版】
- 保守管理・運用
最終更新日:2026年10月24日


PHPの脆弱性が報じられたとき、企業が最初に行うことは、自社サイトで使うPHPと関連する機能を把握し、公式情報・提供元の案内と照らし合わせて、必要な修正と担当者を決めることです。PHPの更新で対応する問題もあれば、問い合わせフォームや会員機能などのプログラムを直す必要がある問題もあります。
「サーバー会社から案内が届いた」「古いフォームの制作会社と連絡が取れない」「診断で指摘されたが、何を依頼すればよいか分からない」。この記事は、こうした状況の企業担当者に向けて、PHPのセキュリティ対策を確認・改修・外注の順に整理します。PHP自体のバージョン切り替え手順は既存の解説へ分け、ここではどこを確認し、誰に何の対応を依頼するかを具体化します。
2026年10月21日公表の重大な脆弱性「php2shell」と、10月23日の追加注意情報も前半で扱います。個別サイトの影響は、実行環境・設定・修正の提供状況で確認する必要があります。対応状況が分からない場合は、分かる範囲のURLとお困りごとからPHPサイトの対応をご相談ください。
システム開発・Webシステム構築についてお困りですか?
ファーストネットジャパンでは、1998年の創業から培ってきた知見・経験を基に、業務システム・Webアプリ・アプリ開発など幅広いシステム開発をサポートしています。
システム開発に関することならまずは当社にお問い合わせください。


PHPの脆弱性とは?PHP本体とWebアプリの問題を分けて考える
脆弱性とは、攻撃者に悪用されるおそれがあるソフトウェアや設定などの弱点です。PHPは、サーバー上でWordPressやWebアプリを動かすための言語・実行環境です。「PHPの脆弱性」という言葉だけでは、PHP本体の不具合なのか、PHPで作ったアプリの実装の問題なのかが分かりません。最初に対象を分けると、確認先と修正作業が明確になります。
| 確認する層 | 主な対象 | 対応を確認する相手 |
| PHP本体・実行環境 | PHPの版、実行方式、OS提供パッケージ | サーバー会社・インフラ担当 |
| CMS・フレームワーク・ライブラリ | WordPress本体、追加機能、外部ライブラリ | 保守会社・開発担当 |
| 独自のWebアプリ | フォーム、会員、予約、検索、管理画面 | ソースを確認・修正できる開発担当 |
| 設定・日常の運用 | 公開範囲、権限、ログ、更新の担当と手順 | サーバー担当・保守担当・社内責任者 |
たとえば、PHP本体に修正版が出ても、独自フォームのアクセス制御まで自動で直るわけではありません。反対に、フォームを修正しても、サーバーで未修正のPHPが動いていれば別の問題が残ります。WordPressの更新済み表示だけで、PHP環境を含めた全体の対策完了とは判断できません。
確認の目的は「PHPだから危険」と決めつけることではなく、利用している構成に対して必要な対応を特定することです。ページが表示できる、SSLが有効、目立った被害がないといった事実と、脆弱性が修正されていることは別に確認します。
最新のPHP脆弱性で、企業は何を確認すればよい?
php2shellは修正版の適用と提供元の対応を確認する
PHP公式は2026年10月21日、認証前のリモートコード実行につながり得る2件の重大な脆弱性、CVE-2026-109618・CVE-2026-109619を公表しました。「php2shell」と呼ばれる問題です。各系列で最初に修正を含んだ版は、PHP 8.2.35、8.3.36、8.4.27、8.5.12です。以後の更新も含め、利用サービスで修正を適用できる状態かを確認してください。
公式告知は、PHP-FPMやApacheのmod_phpなど、Webリクエストを処理するPHP環境を対象として説明しています。ただし、実際の悪用条件や対処は実行方式・構成で異なります。利用者がサーバーを管理しないサービスでも、提供元の告知と対象契約の対応状況を確認します。
OSやLTSの提供元が既存パッケージへ修正を取り込む場合もあるため、画面上の版番号だけで未対策・対策済みを断定しません。サポート終了版への例外的な修正提供も、PHP公式の通常サポートが再開したこととは区別します。
公式の詳細はCVE-2026-109618のアドバイザリとCVE-2026-109619のアドバイザリに掲載されています。担当者へは、対象サイト、Web側で動くPHP、提供元の修正パッケージ、適用日時、適用後の確認結果をまとめて照会するとよいでしょう。
10月23日の追加注意情報も別途照合する
PHP公式は10月23日、セッションのアップロード進捗機能について追加の注意情報を公開しました。セッションのデータ形式を実行中に特定の形で変更するなど、まれな設定とアプリの組み合わせが条件となる問題で、次の通常修正リリースで詳細を公表する予定としています。10月21日の修正版を適用したという記録だけで、その後の注意情報まで確認済みとは扱わないことが大切です。
担当者に公式の条件と自社の構成を照合してもらい、必要な設定対応と機能への影響を確認します。この記事を根拠に、すべてのサイトへ同じ設定変更を一律に適用するものではありません。上記の最新情報は2026年10月24日に確認しています。
自社のPHPサイトで確認するチェックリスト
専門用語をすべて理解してから相談する必要はありません。まず「分かっていること」「未確認のこと」「確認できる相手」を分けます。次の表は担当者が情報をそろえるための点検表であり、該当の数でサイトの安全性や侵入の有無を判定する診断ではありません。
| 項目 | 記録する内容 | 未確認なら聞く相手 |
| 対象サイトと業務 | 公開サイト、管理画面、予約・会員・決済等の機能 | 社内の運用責任者 |
| PHPとサーバー構成 | Web側のPHPの版、提供サービス、対象ドメイン | サーバー会社・インフラ担当 |
| CMS・追加機能 | CMS、テーマ、プラグイン、フレームワーク等 | 保守会社・開発担当 |
| 独自プログラム | 自作フォーム、外部連携、定期処理の有無 | 制作会社・開発担当 |
| 更新と修正の記録 | 実施日、対象、未対応の警告や診断指摘 | 保守担当・過去の作業記録 |
| 扱う情報と権限 | 個人情報、会員情報、誰が何を操作できるか | 業務責任者・開発担当 |
| 復旧と連絡体制 | バックアップ、復元できる範囲、緊急時の窓口 | サーバー会社・保守担当 |
サーバーに複数のサイトがある場合は、会社のトップページだけでなく、別ドメインの採用サイト、古いキャンペーンページ、管理用のサブドメインも確認対象に入るかを整理します。見た目が似ていても、動くPHPや契約先が同じとは限りません。管理画面で示される対象ドメインと、実際に調べたいURLを照合します。
優先順位は、公式・提供元から対応を求められているか、インターネットに公開しているか、顧客情報や重要な業務を扱うか、異常の兆候があるかを基に担当者と決めます。「更新が何か月止まっている」という情報だけで緊急度を決めず、影響する脆弱性と利用条件まで確認してください。
すでに身に覚えのないページ、外部サイトへの転送、不審な管理者などが見つかった場合は、通常の予防点検よりも、ログ・証拠の保全と影響確認を優先します。無計画なファイル削除や上書きを避け、ホームページの乗っ取り・改ざん時の初動を確認し、現在の保守先へ状況を共有します。
PHPセキュリティ対策は何をすればよい?修正対象ごとに整理
PHP本体と依存ソフトウェアは、修正の提供状況を管理する
PHP本体、CMS、追加機能、ライブラリの更新は、それぞれの提供元の情報に基づいて判断します。PHPのサポート期限内でも、提供されたセキュリティ修正を適用していなければ対応が必要な場合があります。2026年10月24日時点で、PHP 8.2のセキュリティサポート終了は同年12月31日です。直近の修正適用と、その先の移行計画を分けて管理します。
開発担当には、使うライブラリの一覧と版、更新先との互換性、修正が止まっている部品の有無を確認してもらいます。「最新にする」という依頼だけでなく、どの機能へ影響し、何を確認して完了とするかを決めると、作業後の認識違いを減らせます。
PHP自体の更新、バックアップ、検証環境、切り戻しの具体的な進め方は、PHPバージョンアップの方法と費用で解説しています。ここからは、更新だけでは解決しないアプリ側の修正対象を見ていきます。
フォームや検索はSQLインジェクション・XSSへの対策を確認する
SQLインジェクションは、入力内容などがデータベースへの命令として解釈されることで起こる問題です。問い合わせ、会員検索、予約管理などで、値とSQLの構造を分けるパラメータ化されたクエリを使っているかを開発担当が確認します。入力文字を一律に削る、手作業でエスケープするだけの方法へ依存しない設計が基本です。
XSSは、入力や保存されたデータなどが、画面で意図しないスクリプトとして実行される問題です。入力欄だけでなく、送信内容を表示する確認画面や社内の管理画面も対象になります。表示先がHTML、属性、URL、JavaScriptのどこかに応じた出力処理を確認します。HTMLを入力できる機能では、許可する内容を制限する処理も必要になります。
出典:OWASP:XSSの予防
企業担当者が、公開中のフォームへ攻撃を模した文字列を試す必要はありません。「どの画面と入力が対象か」「どの対策を実装しているか」「修正後に何を確認したか」を、改修の報告に含めてもらうことが実務的な確認方法です。
会員・管理画面はCSRFとアクセス権限を確認する
CSRFは、ログイン中の利用者に意図しない変更操作をさせる攻撃です。住所変更、予約取消、管理画面の設定変更など、情報を書き換える機能では、フレームワーク標準の対策やCSRFトークンなどを適切に利用し、サーバー側で検証しているかを確認します。ログイン画面があるだけで、変更操作の保護が完了するわけではありません。
認証は「誰かを確かめること」、認可は「その人に何の操作を許すかを決めること」です。一般会員が別会員の情報を見られないか、一般担当者が管理者だけの操作を実行できないかなど、画面とAPIの両方で権限を確かめる必要があります。メニューを非表示にするだけでなく、リクエストごとの権限確認が重要です。
出典:OWASP:認可の設計
ファイル受付・設定・運用も確認範囲に含める
履歴書、画像、資料などを受け付ける機能では、必要なファイル形式、内容の確認、サイズ、保存先、アクセス権限などを組み合わせます。拡張子や送信元のContent-Typeだけを信用せず、保存したファイルがプログラムとして実行されない構成や、閲覧できる人の範囲も確認します。
本番で詳細なエラーや秘密情報を公開しない、不要な公開領域を整理する、ログの確認担当と連絡経路を決めるといった運用も必要です。WAFは攻撃の一部を抑える補助になりますが、アプリの権限設計や未修正の問題すべてを解決するものではありません。設定を変えると正規の送信が止まる場合もあるため、機能の確認と合わせて進めます。
対策ごとに「修正したファイル・設定」「確認した機能」「未対応の事項」「次回の確認担当」を残すと、担当者や保守会社が変わるときにも状況を引き継げます。対策ツールの導入数より、必要な対応とその確認記録をそろえることを重視してください。
自社対応と外注を分ける判断基準
社内でできる情報整理と、専門的な検証・修正を分けると相談しやすくなります。担当者が構成を調べられない場合でも、URL、使う機能、困っていること、届いた案内、希望期限をそろえるところから始められます。
| 状況 | 企業側で整理すること | 相談する作業 |
| サーバー会社から更新案内が届いた | 対象契約、ドメイン、期限、案内の内容 | 修正適用の有無と、アプリ側の動作確認 |
| 古い独自フォームがある | 制作時期、受付内容、通知先、現在の不具合 | コード調査、必要な修正、受付完了までの確認 |
| 診断報告に指摘がある | 対象URL、指摘番号、再確認の期限 | 修正対象の切り分け、改修、再確認の範囲 |
| 制作会社や仕様が分からない | 利用中の機能、保有資料、契約・権限の所在 | 現状調査と、改修・引き継ぎの可否確認 |
サーバー会社はPHPやOSの提供環境を担当していても、独自プログラムの内容まで修正するとは限りません。制作会社も、契約によっては更新作業だけが対象です。「サーバーが直したはず」「制作会社が見ているはず」という認識の間に空白を作らず、各社の担当範囲と最終確認の責任者を決めます。
また、通常の保守点検、ソースの改修、専門的な脆弱性診断、侵入後の調査は同じサービスではありません。自動解析の結果にも見逃しや誤検知があり、設定や認証・認可の問題をすべて検出できるわけではありません。必要な場合は専門の診断範囲も整理し、修正と診断後の再確認をどこまで依頼するか合意します。
古いフォームや他社制作のシステムで対応先をお探しの場合は、PHPサイトの調査・改修をご相談ください。仕様書がそろっていなくても、現状と確認できる範囲をお伝えいただくことで、調査の進め方を整理できます。
システム開発・Webシステム構築についてお困りですか?
ファーストネットジャパンでは、1998年の創業から培ってきた知見・経験を基に、業務システム・Webアプリ・アプリ開発など幅広いシステム開発をサポートしています。
システム開発に関することならまずは当社にお問い合わせください。
調査・改修の費用と見積もりで確認する項目
PHPのセキュリティ対策費用は、サイトのページ数だけでは決まりません。独自機能の数、構成資料の有無、指摘された問題、確認する権限や画面、外部サービスとの連携によって作業量が変わります。初めから「対策一式」の総額だけで比較するより、次の範囲に分けて確認すると見積もりを判断しやすくなります。
| 作業の範囲 | 見積もりで確認する内容 | 作業後に受け取る記録の例 |
| 現状調査 | 対象サイト・機能、ソースや設定の確認範囲 | 構成と調査結果、改修候補、未確認事項 |
| 修正・改修 | 対象の指摘・コード・設定と、対象外の範囲 | 変更内容、修正できた事項、残る課題 |
| 機能・権限の確認 | フォーム、会員種別、外部連携、再確認の条件 | 操作と期待結果、実施結果、未実施事項 |
| 本番反映・復旧準備 | 作業日時、停止の要否、戻す条件と担当 | 反映記録、異常時の連絡先 |
| 継続保守 | 更新確認、点検、個別改修の扱い | 定期報告、次の対応と担当 |
たとえば、単独の問い合わせフォームと、会員・予約・決済が連動するシステムでは、同じ1件の指摘でも修正後の確認範囲が異なります。ソースが分からない場合は、先に調査の対象と費用を決め、調査結果を受けて改修を別途見積もる方法があります。見積もり前の確認だけで、すべての問題と修正費用を確定できるとは限りません。
検証で想定外の影響が出た場合の追加費用、対応を止めて相談する条件、診断サービスによる再診断を含むかも確認します。「画面が開く」「正常な入力で送信できる」という機能確認と、「指摘された問題が修正された」という確認を分け、何をもって完了とするかをそろえます。
月額のホームページ保守料金と、PHPのコード改修や専門的な診断の料金も分けて考えてください。ファーストネットジャパンへのご相談でも、対象サイトと必要な作業を確認し、対応範囲・費用を個別に整理します。保守の内容はホームページ保守管理のプラン・対応範囲をご確認いただけます。掲載された月額料金だけで、すべてのPHP改修を含むとは判断しないようにしましょう。
今後の更新も含めて保守先を検討する場合は、対応範囲・連絡方法・バックアップ・管理権限・引き継ぎの条件を確認します。次の既存資料は、継続保守の依頼先を検討するためのチェックリストです。PHPの安全性を判定する診断ツールではありません。
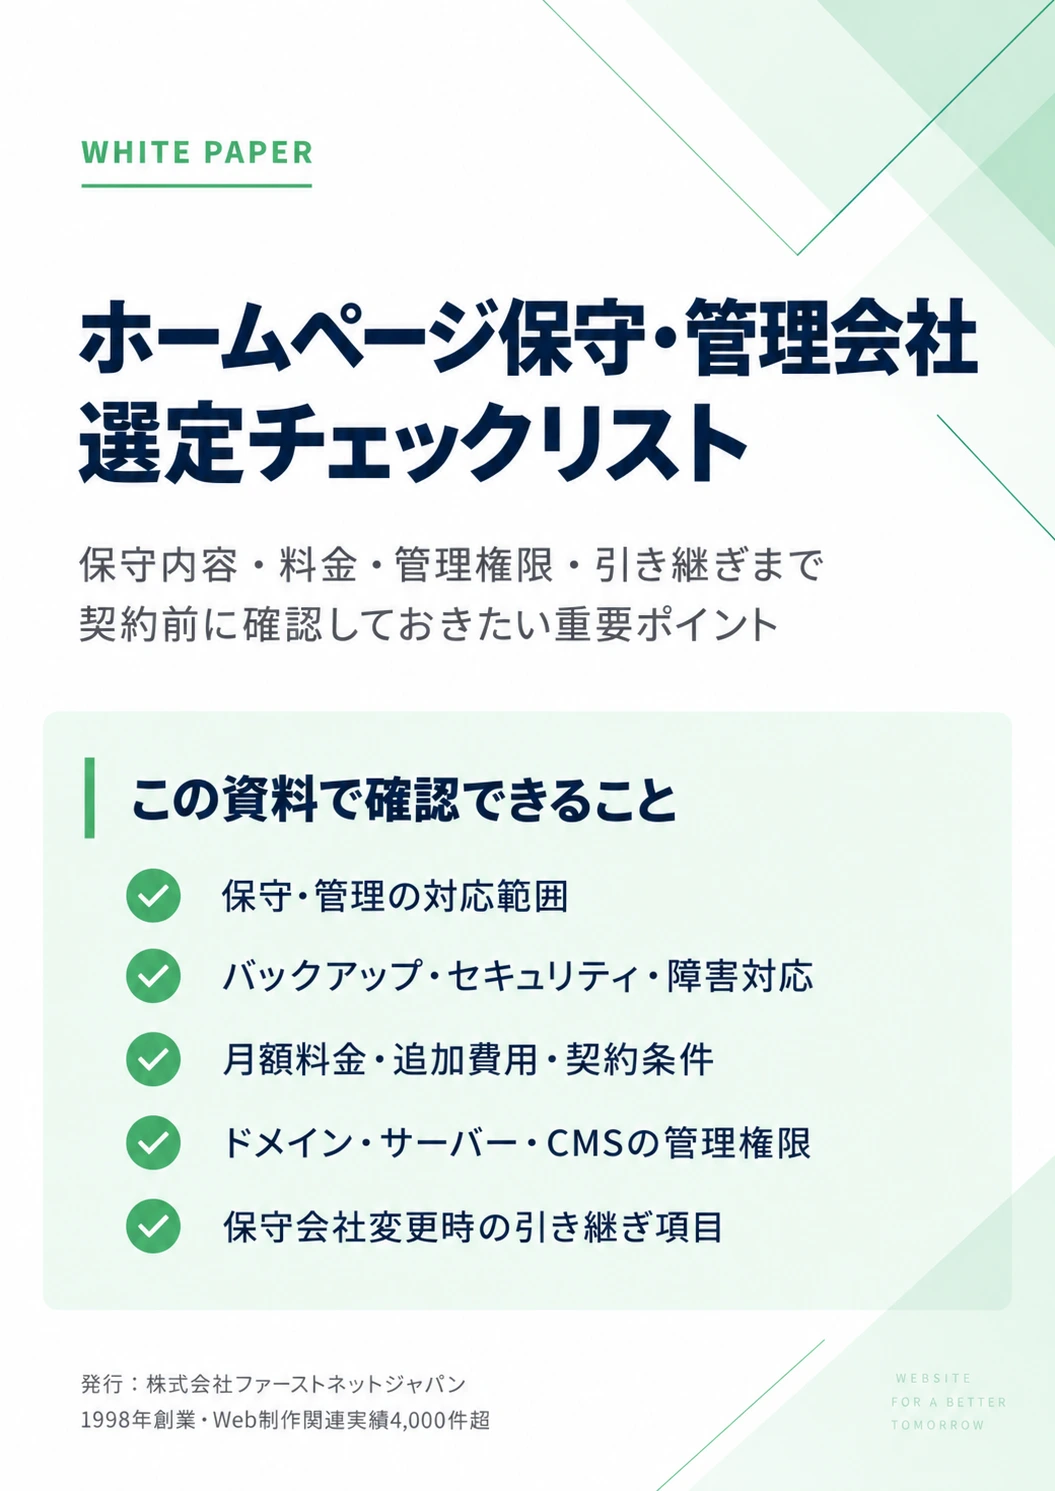
ホームページの保守・管理会社を比較・選定するときに確認しておきたい、対応範囲・料金・管理権限・契約条件・引き継ぎのポイントを実務用チェックリストにまとめました。
- 保守・管理の対応範囲
- バックアップ・障害対応
- 月額料金・追加費用・契約条件
- 更新・修正対応の条件
- 管理権限の確認
- 保守会社変更時の引き継ぎ項目
フォーム入力後、メールでダウンロードURLをご案内します(PDF資料・無料)
PHPサイトの調査・改修を相談するときに用意する情報
分かる範囲をまとめた依頼メモから始める
相談前に正確なPHPの版や原因まで調べ切る必要はありません。次の項目をコピーして、分かる範囲だけ記入すると、最初の確認が進みやすくなります。未確認の項目は「不明」と書き、取得できる相手や資料があれば併記してください。
- 対象サイトのURLと用途:会社案内/問い合わせ/会員/予約など
- 現在のお困りごと:通知が届いた、診断指摘がある、更新方法が不明など
- 分かる範囲の構成:サーバー会社、PHP、CMS、独自機能
- 重要な業務:受付、予約、決済、管理画面、外部連携など
- 対応期限・停止を避けたい日時:案内の期限、繁忙期、希望時期
- 現在の管理先と保有資料:制作会社、保守契約、構成資料の有無
- 相談したい範囲:現状調査/個別改修/公開後の保守など
初回の問い合わせ欄へ、サーバーのパスワード、秘密鍵、顧客データを記入しないでください。診断報告にも機密情報が含まれる場合があるため、最初は指摘の概要を伝え、詳しい資料や認証情報が必要になった段階で、担当者間で安全な共有方法を決めます。
調査・改修・公開後の管理をファーストネットジャパンへ相談する
ファーストネットジャパンは、1998年創業・大阪市中央区のWeb制作会社です。4,000件超の制作実績をもとに、ホームページ制作、Webシステム開発、公開後の保守・運用まで支援しています。PHPサイトでは、利用している機能と困っている内容を伺い、調査や改修の必要範囲についてご相談いただけます。
他社が制作したサイトや、以前の担当者が不在のサイトも、まずは現在の状況をお知らせください。対象の構成や保有権限、ソースを確認できるかなどにより対応は変わります。必要な確認と費用を整理し、合意した範囲で進めることが大切です。
フォーム・会員・予約などの個別機能の開発や改修に関するご相談はWebシステム開発サービス、日々の更新・状態確認・保守先の見直しはホームページ保守・管理サービスをご確認ください。対応期限がある場合は、調査・改修のお見積もり相談に、URLと希望時期を添えてお知らせください。
【関連記事】
PHPバージョンアップの方法と費用|影響・注意点と安全な手順
WordPressのセキュリティ対策|企業サイトの予防・点検・外注範囲
ホームページの乗っ取り・改ざん対策|初動・復旧依頼・再発防止
よくある質問
Q. サーバー会社がPHPを更新すれば対策は完了しますか?
PHP本体の修正と、CMS・ライブラリ・独自プログラムの問題は別です。サーバー会社の対応範囲を確認し、アプリの修正や動作確認が必要かを開発・保守担当と整理します。
Q. WordPressを最新版にすればPHPの脆弱性も直りますか?
WordPress本体と、動作基盤であるPHPは別の更新対象です。PHP側の修正適用に加え、テーマ・プラグイン・独自機能の対応状況も確認してください。
Q. WAFを有効にするだけで十分ですか?
WAFは攻撃の一部を抑える補助になりますが、PHP本体やアプリのすべての問題を修正するものではありません。公式の修正適用、必要なコード改修、設定と業務機能の確認を組み合わせます。
Q. 他社制作で仕様書のないPHPサイトも相談できますか?
現在のURL、使っている機能、お困りの内容からご相談いただけます。ソースや管理権限を確認できるかなどにより対応範囲は変わるため、まず調査の進め方を整理します。
Q. 稼働中のサイトでも調査・改修できますか?
構成によって進め方が変わります。検証環境、受付やデータの扱い、作業日時、停止の要否、切り戻し条件を事前に確認します。無停止で完了するとは一律に約束できません。
Q. PHPの調査・セキュリティ対策費用は何で変わりますか?
独自機能、構成資料の有無、修正対象、権限や連携の確認範囲で変わります。調査・改修・機能確認・本番反映・再確認を分け、月額保守や専門的な診断をどこまで含むか確認してください。
まとめ:確認したい範囲を整理して調査・改修へ進める
PHPのセキュリティ対策は、PHP本体の修正と、CMS・ライブラリ・独自アプリ・設定・運用の確認を分けて進めます。最新の公式情報と自社の構成を照合し、必要な修正と担当先を明確にすることが出発点です。
分からない項目がある場合は、不明点を残したまま、URL・使う機能・困っていること・期限をまとめて相談できます。調査、改修、機能と権限の確認、本番反映、継続保守のどこまで必要かを整理し、企業の業務を支えるPHPサイトの管理につなげましょう。
システム開発・Webシステム構築についてお困りですか?
ファーストネットジャパンでは、1998年の創業から培ってきた知見・経験を基に、業務システム・Webアプリ・アプリ開発など幅広いシステム開発をサポートしています。
システム開発に関することならまずは当社にお問い合わせください。


